Bảo mật căn bản
cho website
Tuần 1: bảo vệ dữ liệu, tài khoản và ứng phó sự cố. Tuần 2: dữ liệu đi qua mạng như thế nào, HTTP, DNS và HTTPS. Ví dụ xuyên suốt là website của một câu lạc bộ.
Mở bài 01
TUẦN 1
Bảo vệ dữ liệu và tài khoản
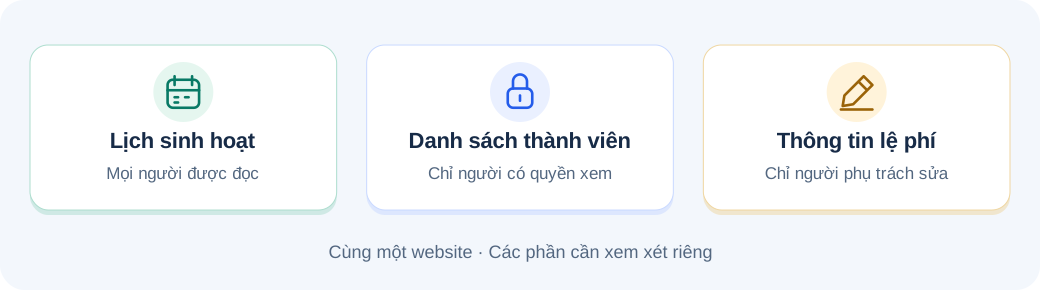
Ba mục tiêu bảo mật: bí mật, toàn vẹn, sẵn sàng
Bảo mật (security) là giữ cho dữ liệu và hệ thống không bị đọc, sửa hoặc làm gián đoạn trái phép. Bài này chia việc đó thành ba mục tiêu cụ thể, gọi là mô hình CIA.
Mở bài học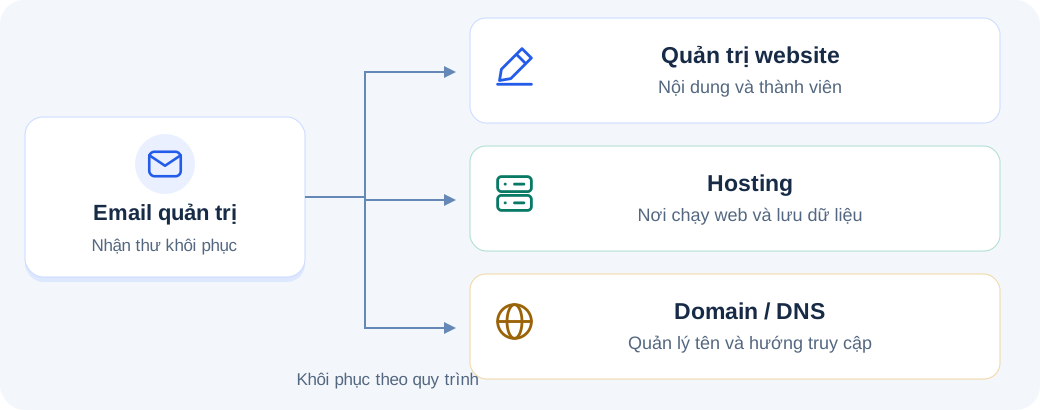
Tài khoản quản trị, mối đe dọa và rủi ro
Dữ liệu được điều khiển thông qua tài khoản. Bài này xác định những tài khoản có quyền tác động lên website, vì sao email là mắt xích quan trọng, và cách phân biệt mối đe dọa, điểm yếu, tác động, rủi ro.
Mở bài học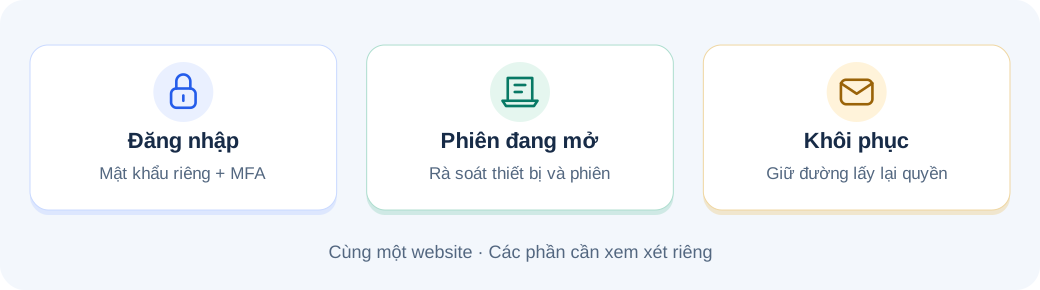
Bảo vệ tài khoản: mật khẩu, MFA, phiên và khôi phục
Bảo vệ tài khoản cần ba lớp: lúc đăng nhập, trong lúc phiên đang mở, và khi phải lấy lại quyền. Bài này giải thích từng lớp và giới hạn của nó.
Mở bài học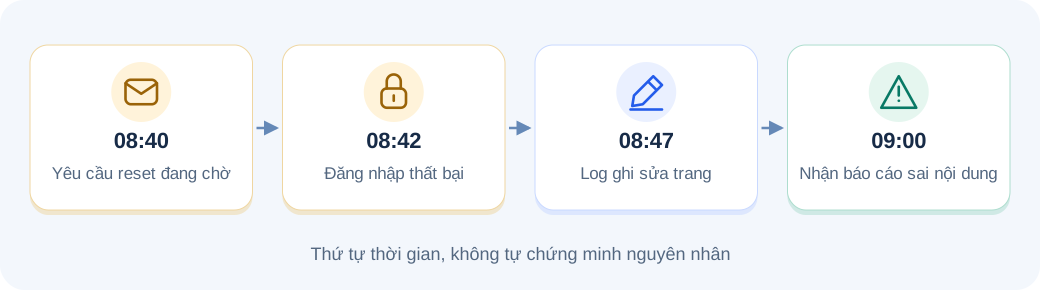
Ứng phó sự cố: đọc log, dòng thời gian, ngăn chặn và phục hồi
Khi website bị thay đổi trái phép, cần phân biệt điều đã quan sát với điều chưa biết, đọc nhật ký, dựng dòng thời gian, ngăn thiệt hại, giữ bằng chứng rồi phục hồi.
Mở bài họcTUẦN 2
Mạng và đường đi của dữ liệu
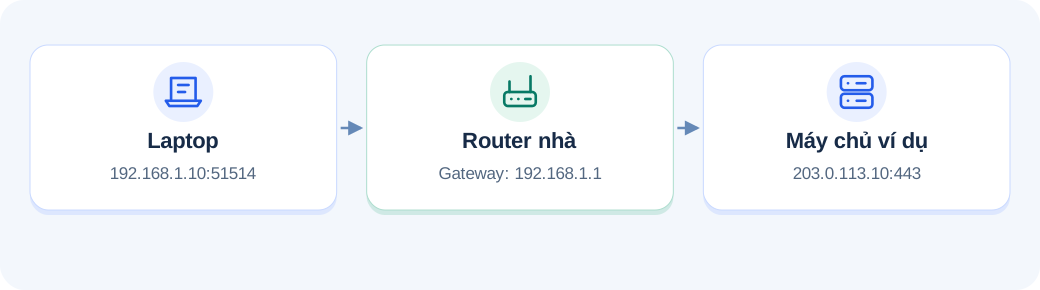
IP, port, client và server: dữ liệu được gửi tới đâu
Từ bài này ta theo đường đi của dữ liệu trên mạng. Cần đọc được hai đầu của một kết nối: ai gửi, ai nhận, qua địa chỉ IP và cổng nào, và điểm này liên quan gì đến bảo mật.
Mở bài học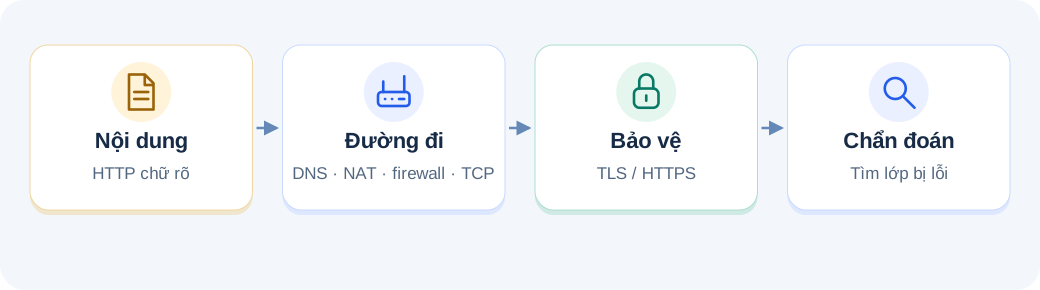
Hành trình một lần mở trang: từ HTTP chữ rõ đến HTTPS
Câu hỏi xuyên suốt: một thành viên mở trang đóng lệ phí của câu lạc bộ. Trên đường từ trình duyệt đến máy chủ, ai nhìn thấy được gì, ai có thể sửa gì, và ta chặn bằng cách nào?
Mở bài học